
Serveur MCP en entreprise : ouvrir vos outils à un agent IA sans perdre la main
Serveur MCP en entreprise : ce que change l’autorisation gérée par l’identité, et six étapes pour garder la main sur les droits de l’agent.
Brancher un agent IA sur vos outils n’est plus un sujet réservé aux développeurs. Les dirigeants et les DSI de PME et d’ETI se posent désormais une autre question : une fois l’agent connecté, qui décide de ce qu’il a le droit de faire, et qui peut le lui retirer ? Cet article explique simplement ce qu’est un serveur MCP, ce que les dernières évolutions du protocole changent pour la gouvernance des accès, puis propose une méthode en six étapes.
Qu’est-ce qu’un serveur MCP, concrètement ?
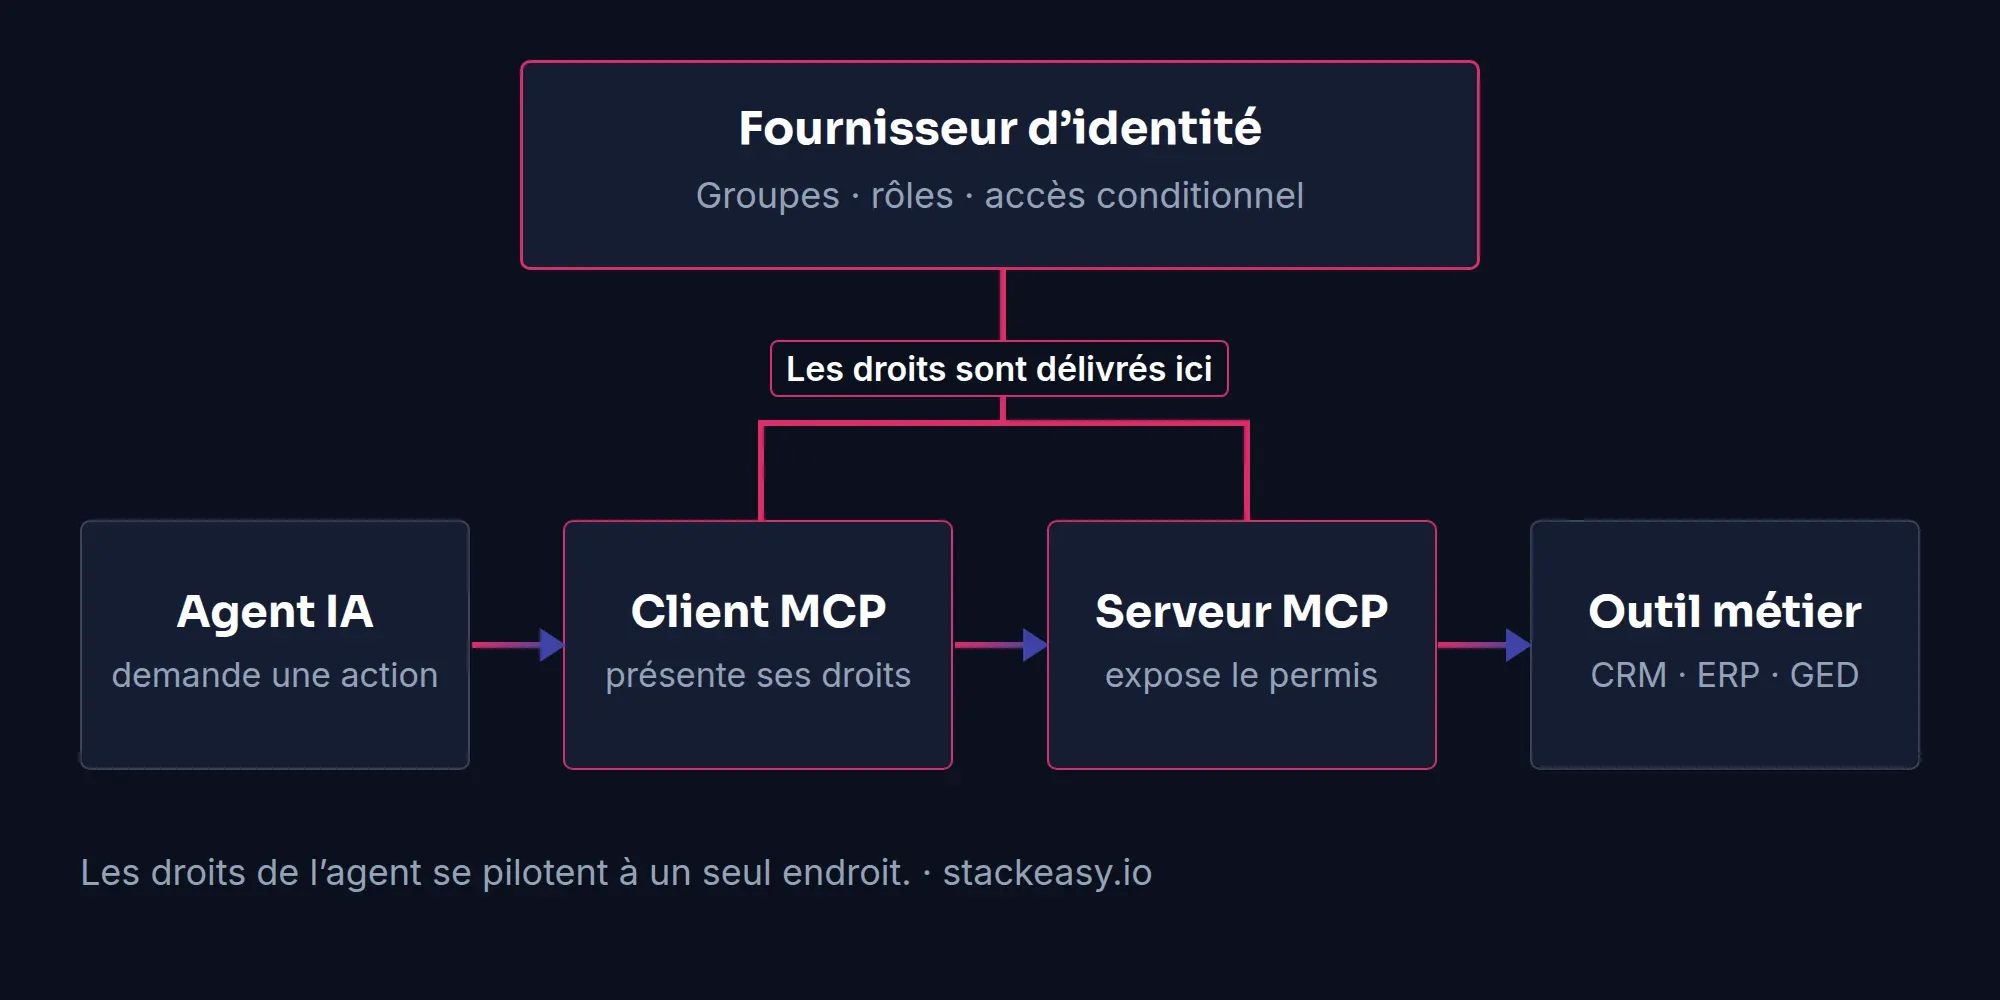
Un serveur MCP est un programme qui expose les données et les actions d’un outil à un agent IA, selon un standard commun : le Model Context Protocol, ou MCP. Sans standard, relier un agent à chaque outil demande une intégration sur mesure. Avec lui, l’agent parle à tous les outils de la même façon.
Trois éléments se partagent le travail :
- l’agent IA, qui reçoit une demande (« prépare le point de compte de ce client ») ;
- le client MCP, la partie de l’application de l’agent qui sait parler le protocole ;
- le serveur MCP, posé devant un outil métier, qui décide de ce qu’il rend accessible : lire des fiches, créer une tâche, chercher un document.
Le standard a changé de dimension. Le 9 décembre 2025, Anthropic a donné le MCP à l’Agentic AI Foundation, un fonds dédié, hébergé par la Linux Foundation, cofondé par Anthropic, Block et OpenAI, avec le soutien de Google, Microsoft, AWS, Cloudflare et Bloomberg. À cette date, l’annonce comptait plus de 10 000 serveurs MCP publics actifs, et une adoption par ChatGPT, Cursor, Gemini, Microsoft Copilot et Visual Studio Code. Le protocole est désormais gouverné par une fondation ouverte, et vos outils comme vos agents vont s’y retrouver.
Pourquoi la question des droits passe avant celle de la connexion ?
Parce que connecter est devenu facile, et que c’est précisément ce qui crée le risque. Un agent branché sur votre CRM peut lire des fiches clients ; branché sur votre messagerie, il peut lire des échanges ; branché sur votre GED, il accède à des contrats. Chaque connexion est un droit donné à un logiciel qui agit à la place d’une personne.
Trois situations sont à craindre :
- des droits trop larges : l’agent reçoit l’accès d’un administrateur parce que c’est le plus simple à configurer ;
- un serveur tiers non vérifié : un serveur MCP trouvé en ligne est branché sur un outil qui contient vos données, sans que personne ne l’ait relu ;
- aucune trace : quand une action surprenante apparaît dans l’outil, personne ne peut dire quel agent l’a faite, pour qui, ni sur quelle demande.
Ces trois points ressemblent aux problèmes que les entreprises ont déjà traités pour leurs collaborateurs. L’agent est un nouveau type d’utilisateur, et les règles déjà appliquées aux collaborateurs valent pour lui : droits minimaux, traces, accès retiré quand il n’a plus lieu d’être.
Qu’est-ce que la spécification du 28 juillet 2026 change ?
Elle rend le protocole plus simple à exploiter et plus strict sur l’autorisation. La spécification 2026-07-28, publiée le 28 juillet 2026, apporte deux évolutions utiles à un décideur.
Un cœur de protocole sans état
Le cœur du protocole devient sans état (stateless). C’est un sujet pour vos équipes techniques : retenez que la spécification vise un serveur MCP plus simple à exploiter.
Une autorisation durcie
C’est la partie qui compte pour la gouvernance. La spécification renforce trois points :
- la validation du paramètre
iss(RFC 9207) : le client vérifie quel serveur d’autorisation lui répond, pour éviter les confusions entre serveurs d’autorisation ; - des identifiants client liés à l’émetteur qui les a créés, donc non réutilisables d’un serveur d’autorisation à un autre ;
- la Dynamic Client Registration (DCR) dépréciée au profit des Client ID Metadata Documents (CIMD).
Vous n’avez pas à retenir ces sigles. Retenez le sens : la spécification traite les accès des agents avec le sérieux qu’on réserve aux accès des personnes, et l’écosystème suit, avec des SDK qui totalisent, selon le même billet, près d’un demi-milliard de téléchargements par mois pour ceux de niveau 1.
Comment piloter les accès des agents depuis votre fournisseur d’identité ?
En activant l’extension Enterprise-Managed Authorization (EMA), que l’équipe du protocole a annoncée comme stable le 18 juin 2026. Son principe : l’entreprise contrôle l’accès aux serveurs MCP depuis son fournisseur d’identité, celui qui gère déjà les comptes de vos collaborateurs.
Concrètement :
- les décisions d’accès se prennent selon l’appartenance à un groupe, le rôle et les règles d’accès conditionnel ;
- l’utilisateur ne passe pas par un écran de consentement propre à chaque serveur : la décision est prise en amont par l’entreprise ;
- Okta est le premier fournisseur d’identité pris en charge, avec sa fonction Cross App Access.
L’intérêt est organisationnel avant d’être technique. Sans pilotage central, l’accès se décide serveur par serveur et l’entreprise manque de vue d’ensemble. Avec EMA, la décision remonte là où se prennent déjà les décisions d’accès : la console du fournisseur d’identité, avec ses groupes et ses règles. L’accès d’un agent se traite comme celui d’un collaborateur : on l’accorde par rôle, on le conditionne, on le retire.
Une limite à garder en tête : cette extension est récente, et la prise en charge dépend de votre fournisseur d’identité et des serveurs que vous utilisez. Vérifiez ce que votre environnement supporte avant d’en faire une règle.
Quelle méthode suivre pour ouvrir ses outils à un agent IA ?
Une méthode en six étapes, à suivre dans cet ordre.
Six étapes pour garder la main
On élargit les droits d’un agent seulement après avoir lu ce qu’il a fait avec les précédents.
- Étape 1
Inventorier les outils
Lister les outils que l’agent doit toucher et, pour chacun, la tâche précise à accomplir.
- Étape 2
Droits minimaux par agent
Un agent, un rôle, juste les accès utiles à sa tâche. Jamais un compte administrateur par commodité.
- Étape 3
Lecture seule d’abord
Commencer par lire. Les actions d’écriture viennent après une période d’observation.
- Étape 4
Journaliser
Garder une trace de chaque appel : quel agent, pour quel utilisateur, sur quel outil, avec quel résultat.
- Étape 5
Revoir les serveurs tiers
Tenir une liste des serveurs MCP autorisés. Un serveur trouvé en ligne n’y entre qu’après relecture.
- Étape 6
Savoir retirer les droits
Pouvoir couper l’accès d’un agent ou d’un serveur à un seul endroit, et vérifier que la coupure a pris effet.
Méthode StackEasy : chaque étape se juge sur ce qu’on observe chez vous.
1. Inventorier avant de connecter
Dressez la liste des outils concernés : CRM, ERP, GED, messagerie. Pour chacun, notez la tâche de l’agent et les données qu’il doit voir. Cet inventaire sert aussi à repérer ce qui ne doit pas être branché : un outil qui contient des données sensibles sans rapport avec la tâche reste hors périmètre. Si vous n’avez pas encore de règles d’usage de l’IA, un audit IA est le moyen le plus court de cartographier vos outils et vos données avant de décider.
2. Donner les droits minimaux à chaque agent
Un agent a un rôle, comme un collaborateur. Un agent qui prépare des rendez-vous commerciaux lit des fiches de compte ; il n’a pas besoin de supprimer des contacts. Raisonnez par groupe et par rôle dans votre fournisseur d’identité, plutôt que par exception individuelle.
3. Commencer en lecture seule
Lire ne modifie rien, écrire peut tout changer. Pendant les premières semaines, l’agent propose, un humain exécute. On ouvre les actions d’écriture une à une, quand les traces montrent que l’agent se comporte comme prévu. C’est la même logique qu’une feuille de route progressive pour installer un premier agent.
4. Journaliser chaque appel
Sans trace, aucune revue n’est possible. Décidez dès le départ ce que vous gardez : l’agent, l’utilisateur au nom duquel il agit, l’outil appelé, l’action, l’heure. Ces journaux répondent à la question que votre direction posera un jour : « qu’a fait l’agent, et pour qui ? ». Ils relèvent aussi d’une démarche de cybersécurité adaptée à l’IA.
5. Revoir les serveurs MCP tiers
Le nombre de serveurs MCP publics est grand, et un serveur qui se branche sur vos outils reçoit des données de l’entreprise. Tenez une liste des serveurs autorisés, avec la personne qui en répond, et traitez tout nouveau serveur comme un nouveau fournisseur : qui l’édite, que voit-il, que garde-t-il. Pas de serveur sur la liste, pas de connexion.
6. Prévoir le retrait des droits
Le jour où un agent change de rôle, où un serveur pose problème ou où un collaborateur quitte l’entreprise, vous devez pouvoir couper l’accès vite et à un seul endroit. C’est l’argument principal pour un pilotage depuis le fournisseur d’identité plutôt qu’un accord donné au cas par cas dans chaque application. Testez le retrait avant d’en avoir besoin.
Pourquoi la qualité de vos données compte autant que les droits ?
Un agent qui lit un CRM ou un ERP désordonné donne des réponses désordonnées, avec les meilleurs droits du monde. Les droits disent ce que l’agent peut voir ; la qualité de la donnée dit ce qu’il en tirera. Si vos doublons, vos champs mal remplis ou vos référentiels divergents ne sont pas réglés, c’est le premier chantier : turnK, notre marque sœur, aide à fiabiliser les données CRM et ERP que l’agent va lire.
Comment StackEasy construit des agents branchés par MCP ?
On construit des agents IA sur mesure, connectés à vos outils existants par MCP. Notre approche suit la même logique : un cas d’usage précis, des accès contrôlés, une validation humaine sur les actions irréversibles, la journalisation des appels d’outils et des serveurs tiers audités comme des dépendances. Notre offre de réalisation d’IA sur mesure détaille comment on passe d’un cas d’usage à un agent en production.
Ce qu’on vous garantit, c’est un cadre : vous savez ce que l’agent a le droit de faire, vous relisez ce qu’il a fait, et vous coupez son accès quand vous le décidez.
Alors, par quoi commencez-vous : l’inventaire de vos outils, ou la liste des agents que vous voulez brancher ?